במחצית הראשונה של 2026 ישראל הייתה המדינה השנייה בעולם שהושפעה בתדירות הגבוהה ביותר מהתקפות סייבר, עם 7.6% מכלל הפעילות שנמדדה בתחום. במקום הראשון ניצבת ארצות הברית עם 25.5%. במזרח התיכון ובאפריקה מדורגת ישראל במקום הראשון.
כך עולה מדו"ח ההגנה הדיגיטלית השנתי של מיקרוסופט (Microsoft Digital Defense) המתפרסם היום (ה'), שחושף את תמונת איומי הסייבר העולמית. על-פי נתוני מיקרוסופט, אחרי ישראל מופיעות ברשימת המותקפות בעולם אוקראינה עם 4.8%, וטייוואן עם 3.9%.
הדו"ח, המתפרסם זו השנה השביעית, מבוסס על פעילות איומי סייבר שנצפתה בין יולי 2025 ליוני 2026 במערך הניטור הגלובלי של מיקרוסופט, המעבד יותר מ-165 טריליון אותות אבטחה מדי יום.
האיראנים לא נחים
על-פי נתוני מודיעין האיומים של מיקרוסופט, ישראל ספציפית היא גם היעד המרכזי של תקיפות סייבר איראניות, ו-39% מתוכן מופנות כלפיה. ארצות הברית במקום השני, נגדה מופנים 23% מכלל התקיפות, ואחריה איחוד האמירויות, עם 9%.
הדוח מתאר כיצד "גורמי איום" המזוהים עם איראן ניהלו קמפיינים רחבי היקף נגד ישראל ונגד מדינות נוספות במזרח התיכון, ובמקביל הרחיבו באופן משמעותי את פעילותם נגד ארצות הברית ואינטרסים אמריקאיים. כדי לשכלל את שיטות הפעולה ההרסניות הם הגבירו את השילוב בין פעילות סייבר, פעילות צבאית ומבצעי השפעה ברשתות החברתיות.
הדו"ח מזכיר פעולות שיבוש והרס של האיראנים, לרבות מחיקת מידע ותקיפות המכוונות לשבש טכנולוגיות תפעוליות. מיקרוסופט ממשיכה לזהות פעילות איראנית שמטרתה להשיג חדירה למערכות, הן לצורכי ריגול והן לאפשרות של שיבוש עתידי.
בהקשר זה, הדוח מצביע גם על עלייה של 21% במספר אירועי הכופרה שנמדדו נגד ישראל בהשוואה לשנה הקודמת. החברה רואה בכך חלק מהלוחמה המשלבת את פעילות סייבר עם יעדים גיאופוליטיים.
הפעילות האיראנית, מתברר, ממשיכה להתמקד במגזרים בעלי ערך מודיעיני ואסטרטגי. מוסדות מחקר ואקדמיה מהווים 28% מהיעדים שהותקפו, ענף טכנולוגיות המידע 12%, תחבורה 11%, גופים ממשלתיים 8% ומכוני מחקר וארגונים לא ממשלתיים 8%.

האמצעים העיקריים שבהם עושים האיראנים שימוש לצורך המתקפות הם, קודם כל, ניצול חולשות אבטחה מוכרות, מנגנוני אימות חלשים ומערכות החשופות לאינטרנט כדי להשיג גישה ראשונית לארגונים.
האמצעים המרכזיים הם גניבת פרטי התחברות ומתקפות פישינג, ותשתיות הענן מנוצלות לצורך שמירה על גישה למערכות לאורך זמן, בהמתנה להפעלה במועד המתאים. יותר מ-99% מניסיונות החדירה הראשוניים לסביבות ענן שנצפו התבססו על מתקפות שבהן תוקפים מנסים לעשות שימוש אקראי בסיסמאות נפוצות מול מספר רב של חשבונות.
מיקרוסופט מדווחת גם, כי היא מזהה איחוד הולך וגובר בשיטות הפעולה של קבוצות התקיפה האיראניות שונות, במטרה להגביר את היקף הפעילות ופוטנציאל ההשפעה.
לפי החברה, המסר המרכזי לארגונים הוא, שהגנת סייבר כבר אינה יכולה להתבסס על חסימת נוזקות בלבד, ונדרשת הגנה מתמשכת על זהויות, אימות חזק, ניטור מהיר של פעילות חריגה, וקיצור הזמן החולף בין זיהוי האיום לבין התגובה.
הדו"ח מציין גם, כי אחת המגמות המרכזיות באחרונה היא השימוש בבינה מלאכותית לצורך האצה והרחבה של התקיפות; סוכני ה-AI הופכים ל"משטח תקיפה" חדש, המחייב גם הוא הגנה מיוחדת על זהויות והרשאות.
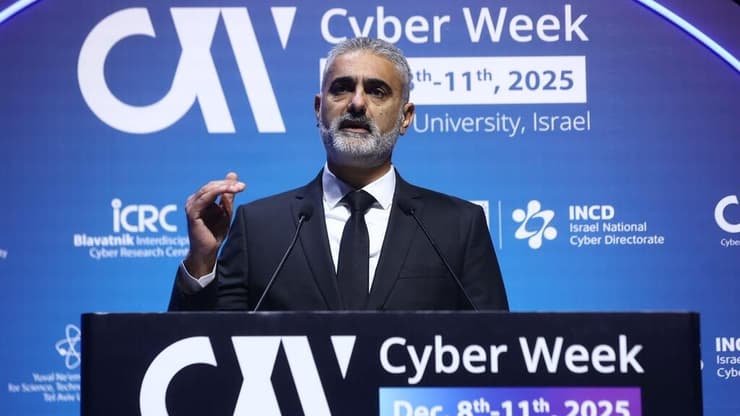
יוסי כראדי
(דרור סיתהכל)
הדוח של מיקרוסופט מדגיש, כי אירוע סייבר אינו מוגבל בהכרח לארגון הראשון שנפגע: פגיעה בספק אינטרנט, בחשבון או בפלטפורמת פיתוח עלולה להשפיע על ארגונים נוספים לאורך שרשרת האספקה.
ראש מערך הסייבר הלאומי, תא"ל (מיל.) יוסי כראדי, התייחס לדו"ח של מיקרוסופט. לדבריו, "העובדה שישראל שומרת על רציפות תפקודית בהיקף איומים כזה אינה מובנת מאליה. היא תוצאה של מערכת הגנה לאומית משולבת, שבה פועל מערך הסייבר הלאומי יחד עם גופי הביטחון, משרדי הממשלה, המשק, תעשיית הסייבר והחברות הגלובליות".
"בסייבר", המשיך כראדי, "אולי לא רואים טילים באוויר, אבל אין הפסקת אש. המערכה מתנהלת 24/7, וגם ההגנה נדרשת לפעול ללא הרף, מתוך הבנה שאין חוסן מוחלט. השימוש הגובר בבינה מלאכותית מאיץ את קצב התקיפות, מרחיב את היקפן ומשנה את פני המערכה... הניצחונות הם, פעמים רבות, שקטים, ומתבטאים במתקפות שנבלמו, בנזק שנמנע ובשגרה שנמשכה".